Déploiement & souveraineté
Votre plateforme, votre périmètre, vos règles.
Banques, assureurs et administrations ne peuvent pas confier leurs données à un service mutualisé. beVault se déploie là où vos contraintes l'exigent : on-premises, dans le cloud, en PaaS ou en mode hybride — avec le même produit dans tous les cas.
Le principe
Le même produit, dans votre environnement
La contrainte
L'emplacement des composants n'est pas un détail
Pour beaucoup d'organisations, la question n'est pas ce que fait la plateforme mais où elle s'exécute, qui détient les accès et ce qui sort du réseau. Cette réponse détermine le calendrier du projet bien plus que les fonctionnalités.
Aucune capacité n'est réservée à un mode de déploiement. Le choix est une décision d'architecture, pas un niveau de licence — et il reste réversible : les modèles et les métadonnées sont portables.
Modes de déploiement
On-premises, cloud, PaaS ou hybride
beVault peut être installé on-premises, dans le cloud, en PaaS ou en mode hybride. C'est le même produit dans tous les cas : ce qui change, c'est l'emplacement des composants et qui opère l'infrastructure.
- 01
On-premises
Installation sur votre propre infrastructure, pour les environnements réglementés ou déconnectés. Les composants et les données restent dans votre périmètre réseau.
- 02
Cloud, dans votre compte
beVault s'installe dans votre propre environnement cloud. Les traitements s'exécutent dans le périmètre que vous définissez, et votre équipe sécurité garde la main sur les accès.
- 03
PaaS
Nous exploitons la plateforme pour vous : mises à jour, supervision, sauvegardes et support. Utile pour démarrer vite et rester concentré sur la valeur métier.
- 04
Hybride
Répartition entre vos serveurs et un environnement cloud, selon la sensibilité des composants et les contraintes d'exploitation.
Deux déploiements distincts
La plateforme d'un côté, les structures générées de l'autre
Déployer beVault, c'est installer les composants de la plateforme — metaVault, States et Workers — dans l'environnement que vous avez choisi, avec Docker comme technologie de déploiement.
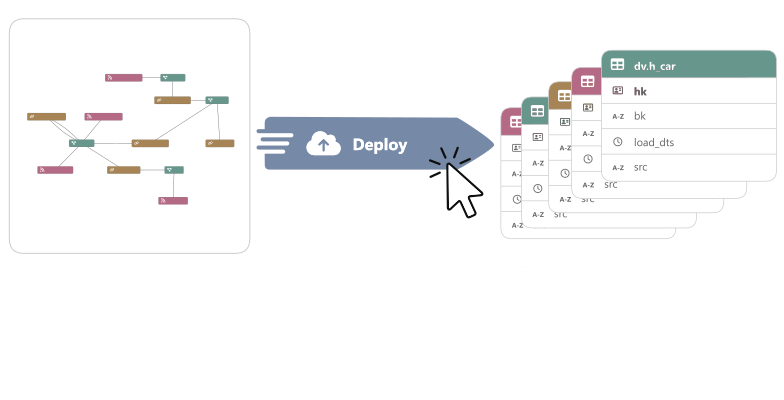
Déployer les structures générées, c'est appliquer dans votre base cible les objets et le code produits par la plateforme. Les deux opérations sont indépendantes : le mode d'installation de beVault ne détermine pas l'emplacement de votre base cible.
Sécurité & conformité
Ce que votre RSSI vérifiera
Nous préparons les dossiers de sécurité de nos clients depuis plus de dix ans, chez dFakto, pour des institutions financières et publiques exigeantes.
- Chiffrement et cloisonnement
- Chiffrement en transit et au repos, séparation stricte des environnements, secrets gérés par coffre-fort et rotation des clés.
- Identité et habilitations
- Intégration SSO/SAML, rôles granulaires par projet et par domaine, principe du moindre privilège appliqué jusqu'aux clés d'API.
- Auditabilité
- Journal complet des accès, des modifications de modèle et des exécutions. Chaque chiffre publié peut être reconstitué à sa date.
Le système de management de la sécurité de l'information de dFakto est certifié ISO/IEC 27001:2022 dans le périmètre certifié. En savoir plus sur la certification dFakto →
Souveraineté
Garder la main
Vous décidez où vivent les composants, qui ouvre les accès et ce qui quitte votre réseau.
Questions fréquentes
Infrastructure : les points de décision
Peut-on changer de mode de déploiement plus tard ?
Oui. Les modèles et les métadonnées sont portables : une migration du service managé vers votre propre environnement, ou l'inverse, ne remet pas en cause votre Data Vault.
Quelles bases cibles sont concernées ?
Le code généré s'applique à la base cible que vous avez retenue : Snowflake, Amazon Redshift, Microsoft SQL Server ou PostgreSQL. Databricks, Microsoft Fabric et Google BigQuery arrivent bientôt.
Et si nous utilisons déjà un orchestrateur ?
AWS Step Functions est pris en charge comme orchestrateur externe : il déclenche et supervise les traitements sans être une base cible.
Comment se passent les mises à jour ?
En service managé, nous les appliquons pour vous. Dans votre environnement, elles sont livrées sous forme de version validée, déployable selon votre calendrier de changement.
Étape suivante